〜限界を迎えた「ブラックボックス資産」と2035年問題に挑む、AI時代のモダナイゼーション戦略〜
はじめに
日本国内において、企業や行政機関を狙ったサイバー攻撃とそれに伴う大規模な個人情報流出事案が、かつてない頻度で発生しています。これまで多くの日本企業では、セキュリティ対策といえばネットワークの境界防御(ファイアウォールやアンチウイルスソフトの導入)に重きが置かれてきました。しかし、現在直面している危機の本質は、外部からの攻撃手法の進化だけではなく、企業活動の核心を担う「基幹システム(レガシーシステム)」そのものの老朽化と構造的な脆弱性にあります。
長年「トラブルなく動いているから」という理由で根本的な刷新が先送りされてきたレガシーシステムは、技術のブラックボックス化が進み、最新のセキュリティ脅威に対する防御力を失いつつあります。セキュリティ対策を単なる「IT部門のコスト」と捉える時代は終わりました。基幹システムに潜むリスクを放置することは、企業規模を問わず、事業継続そのものを揺るがす重大な経営リスクとなっています。今こそ、過去の技術資産を正しく理解し、AI時代に適合したモダンなプラットフォームへと移行を果たす時です。
日本企業・機関で相次ぐ個人情報流出の実態
近年報道された個人情報流出事案を紐解くと、被害の規模と深刻さは従来の想定を遥かに超えています。
-
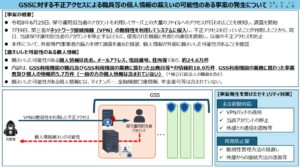
デジタル庁(ガバメントソリューションサービス / GSS): 2026年、行政デジタルの推進を担うデジタル庁のGSSにおいて、外部からの不正アクセスにより、GSSを利用する各府省庁の職員や業務委託事業者など約24.6万件の個人情報(氏名、メールアドレス、電話番号等)が外部へ流出した可能性が発表されました。調査の結果、第三者がネットワーク接続機器(VPN)の脆弱性を悪用してシステム内部へ侵入したことが確認されています。
-
タイムズカー(カーシェアリング): カーシェアサービス「タイムズカー」では、不正アクセスにより最大約660万件の個人情報が流出しました。そのうち約160万件には運転免許証などの本人確認書類の画像データが含まれており、流出データを悪用したなりすまし電話やフィッシング詐欺などの二次被害が懸念されています。専門家からは、本人確認書類を必要以上に長期保管していた運用管理体制も被害拡大の一因として指摘されています。
-
大手外食・小売・ITサービス企業: 焼き肉チェーン「焼肉きんぐ」を展開する物語コーポレーションでは、公式アプリへの不正アクセスにより1,078万8,963件という膨大な会員情報が流出しました。また、ディスカウントストアのミスターマックスで最大約173万人分、GMOインターネットグループの子会社では約95万件の会員情報が流出し、一部でポイントがAmazonギフトコードへ不正交換される直接的な金銭被害も発生しています。
-
サプライチェーンへの波及: ソフトバンク子会社のIDCフロンティアが提供するクラウドサービスへの不正アクセスでは、利用する495の企業や自治体でシステム障害が発生し、自治体サイトの閲覧不可や物流子会社での出荷業務停止など、広範な経済活動に影響が及びました。
これらの事案に共通しているのは、攻撃者側が最新のAI技術や自動化ツールを駆使して低コストで効率的に脆弱性を探索しているという点です。
なぜレガシーシステムはサイバー攻撃の「標的」となるのか?
一見すると、デジタル庁の事例における「VPN機器の脆弱性」はネットワーク機器の問題であり、タイムズカーの事例における「過剰なデータ保管」はデータガバナンスの問題に見えるかもしれません。しかし、真の課題は「なぜ多くの企業が脆弱性を迅速に解消できず、データを安全に分離・管理する仕組みへ即座に移行できないのか」という構造的な問題にあります。
その根底にあるのが、基幹システム特有の密結合な構造と「ブラックボックス化」です。
- ①ドキュメントの空洞化と技術者の高齢化
COBOL、VB6、PL/I、あるいは初期のJavaや.NETで構築された基幹システムは、数十年間にわたる仕様変更や継ぎ足し開発により複雑化を極めています。一方で、設計書や仕様書は更新されずに放置され、システムの全体像を把握していたベテランエンジニアは定年退職を迎えています。その結果、「動いているが、内部構造は誰も分からない」というブラックボックス資産と化しています。
- ②「修正によってシステムが停止する」という恐怖
システムがブラックボックス化すると、どこか一箇所に手を加えた際の影響範囲(Impact)を予測することが極めて困難になります。そのため、OSやミドルウェアのセキュリティパッチが提供されても、「パッチを適用することで業務が停止するリスク」を恐れ、更新を先送り・放置する悪循環に陥ります。
- ③ 現代のセキュリティアーキテクチャとの乖離
古いモノリシック(一枚岩)な基幹システムは、現在標準となりつつある「Zero Trust(全通信を検証する境界なきセキュリティ)」や多要素認証(2FA/TOTP)、APIを介した安全な認証基盤との連携を想定して設計されていません。強固なデータ暗号化や細粒度なアクセス制御を後付けしようとしても、システム全体に予期せぬエラーを引き起こす懸念があるため手を入れることができず、結果として境界防御を突破された後のラテラルムーブメント(内部横展開)を許してしまう構造的弱点を抱えています。
放置することのリスクと2035年メインフレームEOLの警鐘
レガシーシステムの放置は、セキュリティ被害にとどまらず、企業の事業継続そのものに直接的なタイムリミットを突きつけています。
-
① 二次被害と社会的信用の失墜
個人情報の流出は、企業のブランド価値を失墜させるだけでなく、損害賠償、フォレンジック調査などの事故対応費用、さらには取引先からの取引停止や取引条件見直しなど、測り知れない経済的損失をもたらします。
-
②「2035年問題」:大手ベンダーによるメインフレーム・オフコンサポート終了(EOL)
サイバーリスクに決定的な拍車をかけるのが、ハードウェアおよび基盤ソフトウェアの保守終了(End of Life)です。富士通をはじめとする大手ITベンダーは、メインフレームおよびオフコン事業からの撤退ロードマップ(2030年度の製造・販売終了、2035年度の保守終了など)を打ち出しています。
富士通製メインフレームだけでも国内で推計600〜700台規模が現役稼働しているとされ、他社製メインフレームやオフコンを含めれば膨大な数の基幹システムが「サポート停止」のタイムリミットに直面しています。サポートが終了したプラットフォーム上でシステムを運用し続けることは、新たな脆弱性が発見されてもセキュリティパッチが一切提供されない状態を意味します。これらを利用する中堅・大手企業にとって、モダナイゼーションは「いつか取り組む課題」ではなく「期限の決まった必須命題」です。
レガシー脱却とモダナイゼーションへの転換
経済産業省が警鐘を鳴らす「2025年の崖」を克服し、企業の競争力を高めるためには、IT予算の大半を占める「現行システムの維持管理費(守りのIT)」を圧縮し、新規事業やDXを推進する「価値創出(攻めのIT)」へとシフトしなければなりません。
その解決策となるのが、単に既存の仮想環境をクラウドへそのまま載せ替えるだけの「リフト&シフト」ではなく、アーキテクチャそのものを現代化する「モダナイゼーション」です。
「完全自動変換」の罠と「現行理解」の重要性
モダナイゼーションを検討する際、「ソースコードを自動変換ツールで一括置換すれば短期間で完了する」と考える企業は少なくありません。しかし、不要なデッドロジック(不要コード)や過去の無秩序なカスタマイズを精査せずに新言語へ変換しても、旧システムの歪な構造を引き継いだ「保守性の低いコード」が新環境に再生産されるだけに終わります。
モダナイゼーションの成否を分けるのは、変換ツールの実行スピードではなく、移行の前段における「現行システムの正確な理解(現行理解)」です。既存資産の「何をそのまま活かし、何を捨て、何を新しく作り直すか」をコードレベルの根拠に基づいて仕分けることこそが、安全かつ費用対効果の高い移行を実現する本質的な道です。
DEHA SOLUTIONSが提供する安全なシステムマイグレーション /モダナイゼーション支援
DEHA SOLUTIONSは、日本における独立したITソリューション企業として、企業の重厚なレガシー資産をAI時代に適合した柔軟なシステムへと再生させるプロフェッショナルパートナーです。
-
ブランドスローガン: 「長年の資産を, AIで動く仕組みへ。」
-
① 自社プロダクト・AI分析基盤「BIZ ModAI」による可視化
-
閉域環境での安全なAI解析: お客様のソースコードや重要データは、外部の公開AIモデルの学習に一切使用されません。金融機関水準のセキュリティ要件を想定し、お客様の閉域環境(On-premise / Local LLM / 専用ラボ環境)内で解析を実行します。
-
仕様書復元と依存関係の自動生成: COBOL、VB6、PL/I、Javaなどの大量のソースコードを一括インデックス化し、失われた仕様書、CALL/COPYの依存関係グラフ、デッドロジックを該当コード行の引用付きで自動生成します。
-
調査工数の劇的削減: 従来、人手で数ヶ月を要していた現行調査・資産棚卸しの期間とコストを大幅に圧縮し、精度の高い移行計画の策定を可能にします。
-
-
② 移行後も社内に残る「BIZナレッジ」への発展
DEHA SOLUTIONSが提供するのは、一過性の「調査報告書」にとどまりません。BIZ ModAIによって構築された解析基盤は、システム移行完了後、全社AIナレッジ基盤「BIZナレッジ」へとそのまま引き継ぎ、継続運用いただけます。これにより、ベテラン技術者のノウハウ承継、将来の改修時の影響度分析、内部監査対応が迅速化され、システムが再びブラックボックス化するリスクを恒久的に防ぎます。
-
③ 日本法人の責任体制と協力会社の開発チーム連携
-
日本側(DEHA SOLUTIONS)の責任体制: 日本において独立した法人である株式会社DEHA SOLUTIONSがお客様との直接の契約当事者となり、要件定義、アーキテクチャ設計、プロジェクト管理、および成果物に対する責任を一貫して担保します。
-
ベトナム側の協力会社の開発チーム体制: 実装や単体テストなどの実務工程においては、協力会社であるDEHA Vietnamの豊富なエンジニア体制(200名規模)と連携して推進します。協力会社は国際的なセキュリティ規格であるISO/IEC 27001:2022およびCMMI レベル3の認証を取得しており、専用ラボ環境(入退室管理・ネットワーク分離)のもとで日本基準の厳格な品質管理を徹底しています。
-
-
【5 STEP モダナイゼーションプロセス】
-
STEP 1:現状調査&資産評価(BIZ ModAIによる全量解析・構造可視化)
-
STEP 2:次世代構造設計(Cloud-native / Microservices 移行計画策定)
-
STEP 3:概念実証(PoC)(重要機能の先行検証によるリスク排除)
-
STEP 4:移行実行&AI統合(確実な言語移行と協力会社開発チームによる実装・テスト自動化)
-
STEP 5:運用定着&システム移管(最新ドキュメントの引き渡しと技術トレーニング)
-
まとめ
サイバー攻撃の脅威が日常化し、2035年のメインフレームEOLという期限が迫る今、レガシーシステムの保守を漫然と続けることは、企業にとって最大の経営リスクとなりつつあります。
しかし、長年企業を支えてきた基幹システムには、数多くの貴重な業務ノウハウが蓄積されています。重要なのは、未知のリスクを恐れて放置することではなく、AI技術を活用して安全に紐解き、未来への成長基盤へと再構築することです。
DEHA SOLUTIONSでは、自社の基幹システムの現状把握や将来の移行戦略に向けた最初の一歩として、以下のサポートを実施しています。
-
【ステップ1】BIZ ModAI デモ体験(無料)
お客様のソースコードサンプル(または弊社デモ環境)を用い、閉域環境でどのような構造解析・仕様書復元が可能なのかを実際にご体感いただけます。
-
【ステップ2】現行分析パッケージ
本番システムへ一切影響を与えない「読み取り専用」の解析手法により、保有資産のデッドロジックや依存関係を網羅的に可視化・仕分けいたします。
基幹システムのブラックボックス化にお悩みの企業様は、ぜひお気軽にご相談ください。